Anticipare le minacce, proteggere il futuro. Serenno al “Cybertech Europe 2026”
Roma. Nelle giornate di martedì 13 e mercoledì 14 ottobre, all’Eur il centro congressi “La Nuvola” ospita l’evento “Cybertech Europe 2026”.
La cybersecurity è oggi una componente strategica per qualsiasi organizzazione che voglia garantire sicurezza, continuità operativa e resilienza. In uno scenario in cui infrastrutture, processi e servizi sono sempre più digitali e interconnessi, cresce anche la superficie di attacco. Non si tratta più soltanto di difendere sistemi e dati, ma di proteggere la capacità dell’azienda di continuare a operare anche quando un attacco mette sotto pressione persone, tecnologie e processi.
La cybersecurity deve quindi diventare parte integrante della strategia di business, con un approccio orientato alla prevenzione, alla capacità di rilevare tempestivamente i segnali di rischio e alla rapidità di risposta.
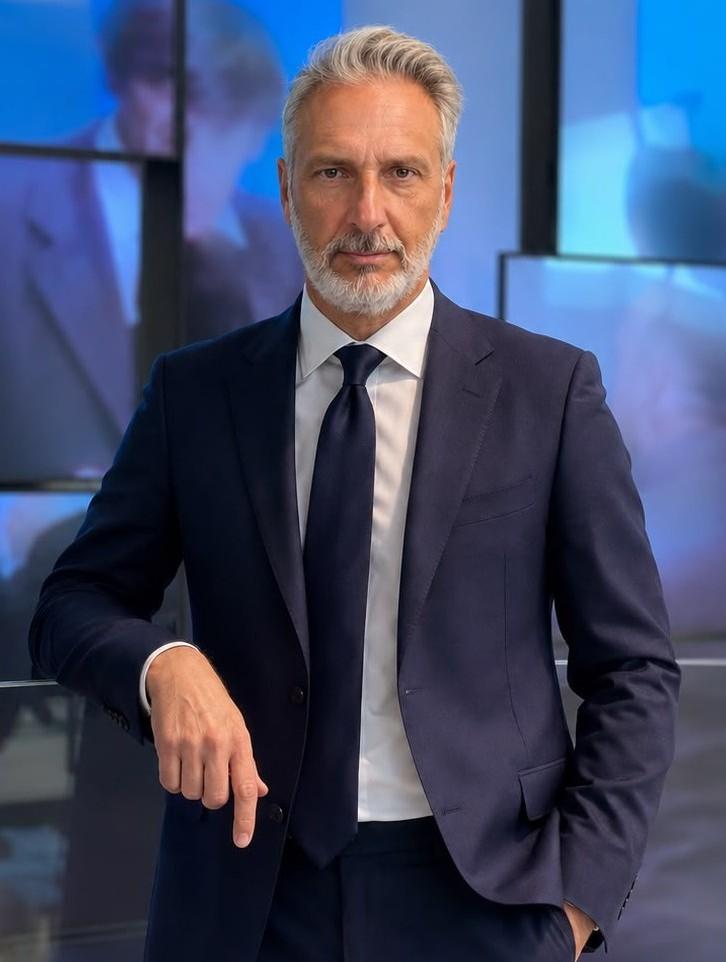
“La cybersecurity è oggi parte integrante della strategia di crescita e continuità di ogni organizzazione. Per questo STIM Tech Group investe in competenze, tecnologie e servizi capaci di accompagnare i clienti nella gestione del rischio, con una visione che guarda alla resilienza complessiva del business” dichiara Stefano Marazzi, CEO STIM Tech Group.
Dalla protezione alla capacità di anticipare
Il paradigma della sicurezza sta cambiando. Le organizzazioni non possono più limitarsi a reagire alle minacce una volta che hanno raggiunto la propria infrastruttura. La crescente sofisticazione degli attacchi, l’utilizzo dell’intelligenza artificiale da parte degli attaccanti, l’evoluzione del ransomware e la presenza di ambienti sempre più distribuiti richiedono una capacità di osservazione e intervento continua.
Le notizie piu' importanti di finanza, economia e mercati, dritte nella tua inbox.
Anticipare significa conoscere il proprio perimetro digitale: quali dispositivi sono connessi, quali applicazioni vengono utilizzate, dove risiedono i dati più importanti e quali comportamenti possono rappresentare un’anomalia. Significa inoltre correlare informazioni provenienti da fonti differenti per trasformare una grande quantità di eventi in una visione concreta del rischio.
È qui che un approccio integrato assume valore strategico. Tecnologie, competenze e servizi devono lavorare insieme per costruire una protezione capace di adattarsi all’evoluzione delle minacce e alle esigenze dell’organizzazione.
La cybersecurity nel settore medicale: Medical SOC
Nel settore sanitario questa esigenza è ancora più rilevante. La digitalizzazione della sanità sta trasformando il modo in cui strutture, professionisti e pazienti accedono ai servizi. Cartelle cliniche elettroniche, sistemi diagnostici, piattaforme digitali, dispositivi medicali connessi e infrastrutture IT migliorano efficienza e qualità dei servizi, ma ampliano anche il perimetro da proteggere.
I dati sanitari rappresentano informazioni di particolare valore e sensibilità, mentre un’interruzione dei sistemi può avere conseguenze che vanno ben oltre il semplice impatto economico. Se un’infrastruttura non è disponibile, anche processi essenziali possono subire rallentamenti o interruzioni.
Per questo, nel settore medicale, cybersecurity e continuità operativa sono strettamente connesse. Proteggere un’organizzazione significa proteggere informazioni, infrastrutture, dispositivi e processi, mantenendo la capacità di erogare i servizi anche in presenza di un incidente.
La sicurezza diventa così un elemento di resilienza: non solo impedire un accesso non autorizzato o individuare una minaccia, ma essere pronti a contenerla, rispondere rapidamente e ripristinare le condizioni operative.
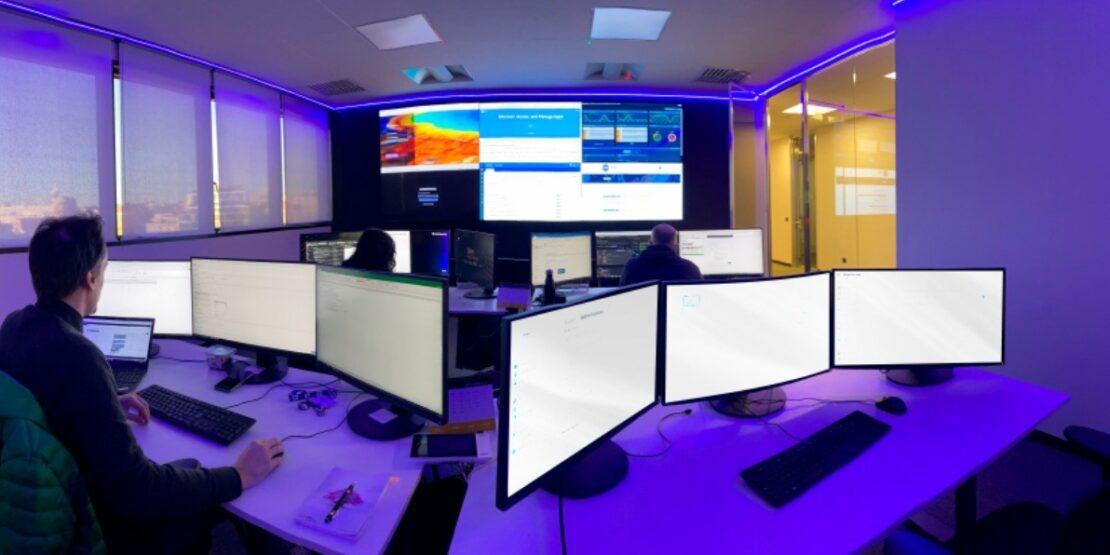
Un modello di sicurezza a 360°
Per affrontare questa complessità è necessario superare una visione frammentata della cybersecurity. La protezione efficace nasce dalla combinazione di più livelli di controllo e dalla capacità di collegare monitoraggio, analisi, protezione e risposta.
ANALIZZA. Monitoraggio e controllo permettono di osservare continuamente l’ambiente digitale, raccogliere informazioni e analizzare comportamenti ed eventi per individuare tempestivamente anomalie e segnali di rischio.
PROTEGGE. La protezione si estende agli endpoint e ai dispositivi mobile. Soluzioni EDR e XDR aumentano la capacità di rilevazione e correlazione, mentre le tecnologie NDR consentono di osservare il comportamento della rete e identificare attività sospette.
DIFENDE. Quando una minaccia viene individuata, la velocità di reazione diventa determinante. Un SOC operativo 24x7x365, supportato da servizi di Managed Detection & Response, permette di monitorare gli eventi e intervenire per contenere e gestire gli incidenti.
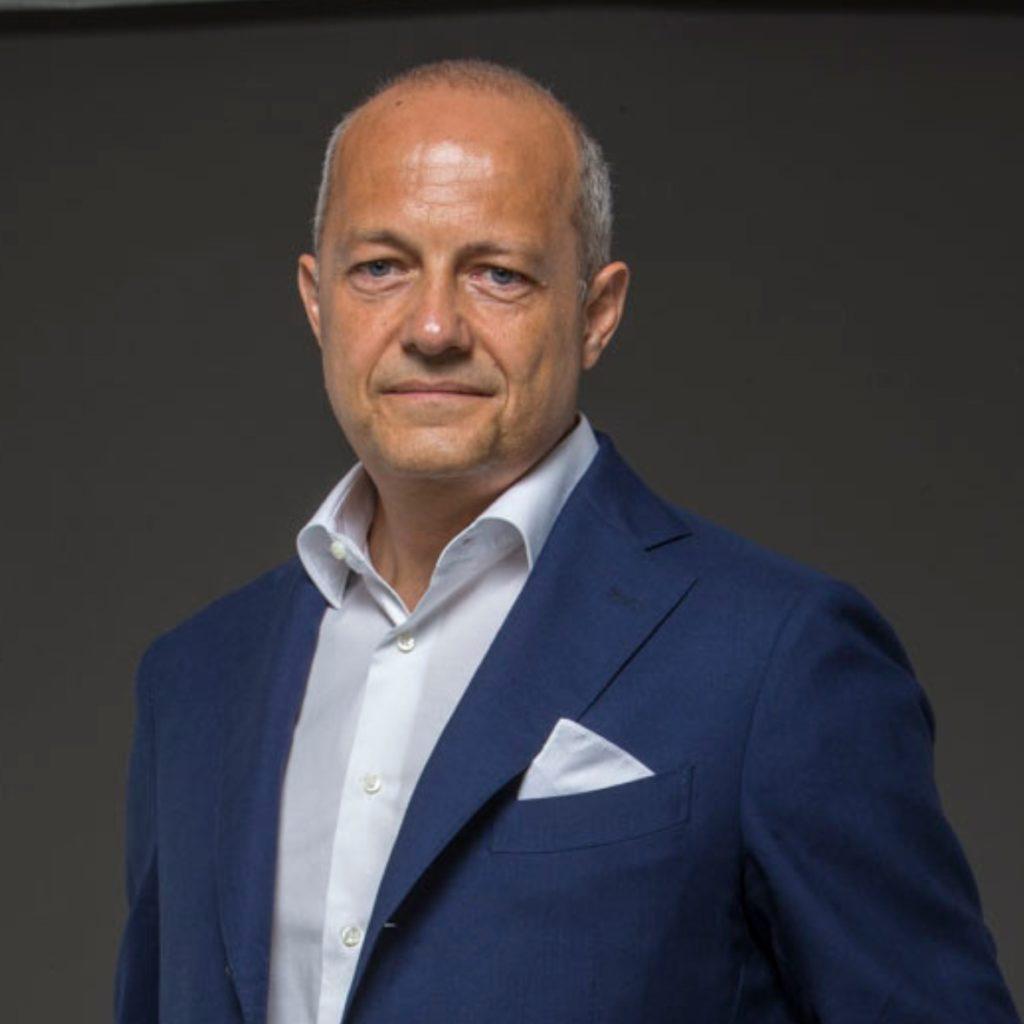
“Non basta chiedersi se un’organizzazione è protetta: bisogna capire quanto sia preparata a riconoscere una minaccia, reagire rapidamente e mantenere la continuità operativa. La visione di Serenno nasce da questa esigenza: integrare tecnologia e competenze per trasformare la detection in capacità concreta di risposta” afferma Giuseppe Dominoni, CISO del Gruppo e AD Serenno.
Il valore di questi livelli emerge soprattutto dalla loro integrazione: più informazioni condivise significano maggiore capacità di comprendere ciò che sta accadendo e di prendere decisioni rapide e consapevoli.
Dalla cybersecurity alla resilienza del business
Investire in cybersecurity significa quindi andare oltre l’acquisto di singole tecnologie. Significa costruire una capacità strutturata di prevenzione e risposta, proporzionata al livello di esposizione e agli obiettivi di business.
Nel settore medicale questo approccio assume un valore ancora maggiore: proteggere i dati significa proteggere la fiducia di pazienti e operatori; proteggere le infrastrutture significa garantire la continuità dei servizi; rilevare e gestire rapidamente un attacco significa ridurne l’impatto sull’organizzazione.
La cybersecurity si sta evolvendo da funzione prevalentemente difensiva a elemento abilitante della resilienza aziendale.
Anticipare le minacce significa prepararsi oggi alle sfide di domani. Proteggere il futuro significa garantire che persone, dati, tecnologie e processi possano continuare a funzionare, anche quando lo scenario cambia.
Con Serenno, competenze, tecnologie e servizi evoluti convergono in un approccio proattivo e a 360°: per analizzare, proteggere e difendere l’organizzazione lungo tutto il percorso della sicurezza.
Il programma di Cybertech Europe 2026
Il programma 2026 pone al centro la cybersecurity come componente strategica della sicurezza economica, politica e industriale. Il primo tema riguarda la resilienza digitale europea: istituzioni, governi e imprese dovranno rafforzare la collaborazione pubblico-privato per proteggere gli asset critici, sostenere l’innovazione e sviluppare sovranità digitale, cloud sicuri e un quadro normativo efficace.
La dimensione europea si inserisce in uno scenario globale segnato da tensioni geopolitiche, minacce ibride e crescente dipendenza dalle tecnologie digitali. La cooperazione internazionale, la capacità di risposta alle crisi e la protezione delle infrastrutture diventano pertanto elementi essenziali per la stabilità degli Stati e delle economie.
Un ruolo centrale sarà riservato all’intelligenza artificiale, che offre nuovi strumenti di prevenzione, rilevamento e risposta, ma può anche potenziare gli attacchi. Saranno affrontati la governance e la sicurezza dell’IA, l’automazione, i sistemi agentici e il rapporto tra decisione umana e macchine autonome.
Particolare attenzione sarà dedicata alle infrastrutture critiche, soprattutto nei settori dell’energia e dei trasporti. Tra le priorità figurano la sicurezza dei sistemi operativi industriali, la protezione delle catene di fornitura e la preparazione a interruzioni su vasta scala.
CISO e CIO saranno considerati non più soltanto responsabili tecnici, ma dirigenti chiamati a integrare sicurezza, continuità operativa, gestione del rischio e trasformazione organizzativa nelle strategie aziendali, coinvolgendo direttamente i consigli di amministrazione.
Il programma analizzerà inoltre startup, investimenti e ricerca nelle tecnologie emergenti. Lo Zero Trust sarà approfondito come modello fondato sulla verifica continua di utenti, dispositivi e accessi, anche di fronte alla crescita delle identità artificiali e non umane.
Lo sguardo conclusivo sarà rivolto alle tecnologie destinate a cambiare la sicurezza digitale: informatica quantistica, crittografia post-quantistica, identità digitale, sistemi autonomi e tecnologie spaziali. L’obiettivo è preparare governi e imprese alla nuova generazione di rischi, trasformando la cybersecurity in una capacità permanente di resilienza e innovazione.
Le notizie più lette su LaMiaFinanza

 ✨ Classifica generata dalla Agentic AI (REDAZIONE AI) di Datamoney.ch

 VIDEO INTERVISTE
 Motori
 REAL ESTATE
 LMF crypto
 LMF food
 LMF private markets
 LMF arte
 Legal
 LMF green