









Sanità e cybersecurity, la sicurezza digitale diventa una priorità strategica
La crescente interconnessione di ospedali, dispositivi medicali e sistemi informativi rende la cybersecurity una priorità strategica. Con il Medical SOC e la partnership con Research Unit One, Serenno sviluppa un modello di protezione orientato alla sicurezza delle infrastrutture e alla continuità delle cure.

La tecnologia è ormai parte integrante della sanità. Dalla diagnostica alla gestione delle cartelle cliniche, dai dispositivi medicali connessi ai sistemi informativi ospedalieri, le strutture sanitarie dipendono sempre più da infrastrutture digitali che devono funzionare in modo costante e affidabile. Una trasformazione che ha portato importanti vantaggi, ma che ha anche ampliato i rischi legati alla sicurezza informatica.
Un attacco ransomware, la compromissione dei dati sanitari o l’indisponibilità di alcune apparecchiature possono avere conseguenze che vanno ben oltre un semplice disservizio tecnologico, incidendo sull’organizzazione delle attività e sulla continuità dei servizi ai pazienti. A questo si aggiungono le vulnerabilità dei dispositivi medicali connessi, gli accessi non autorizzati alle reti e la difficoltà di controllare ecosistemi tecnologici sempre più complessi.

In questo scenario, proteggere una struttura sanitaria significa tutelare non soltanto dati e infrastrutture, ma anche la capacità di garantire servizi essenziali. È questa la prospettiva con cui Serenno affronta le esigenze del settore healthcare, proponendo un modello di cybersecurity che integra prevenzione, monitoraggio e gestione delle minacce.
Le notizie piu' importanti di finanza, economia e mercati, dritte nella tua inbox.
Serenno Medical SOC
Il cuore dell’offerta è Serenno Medical SOC, un Security Operation Center dedicato alle organizzazioni sanitarie e operativo 24 ore su 24, 365 giorni l’anno. Il servizio assicura monitoraggio continuo, analisi degli eventi e gestione delle minacce informatiche, estendendo la protezione a dispositivi medicali, infrastrutture IT, reti ospedaliere, applicazioni sanitarie, dati clinici e ambienti cloud.
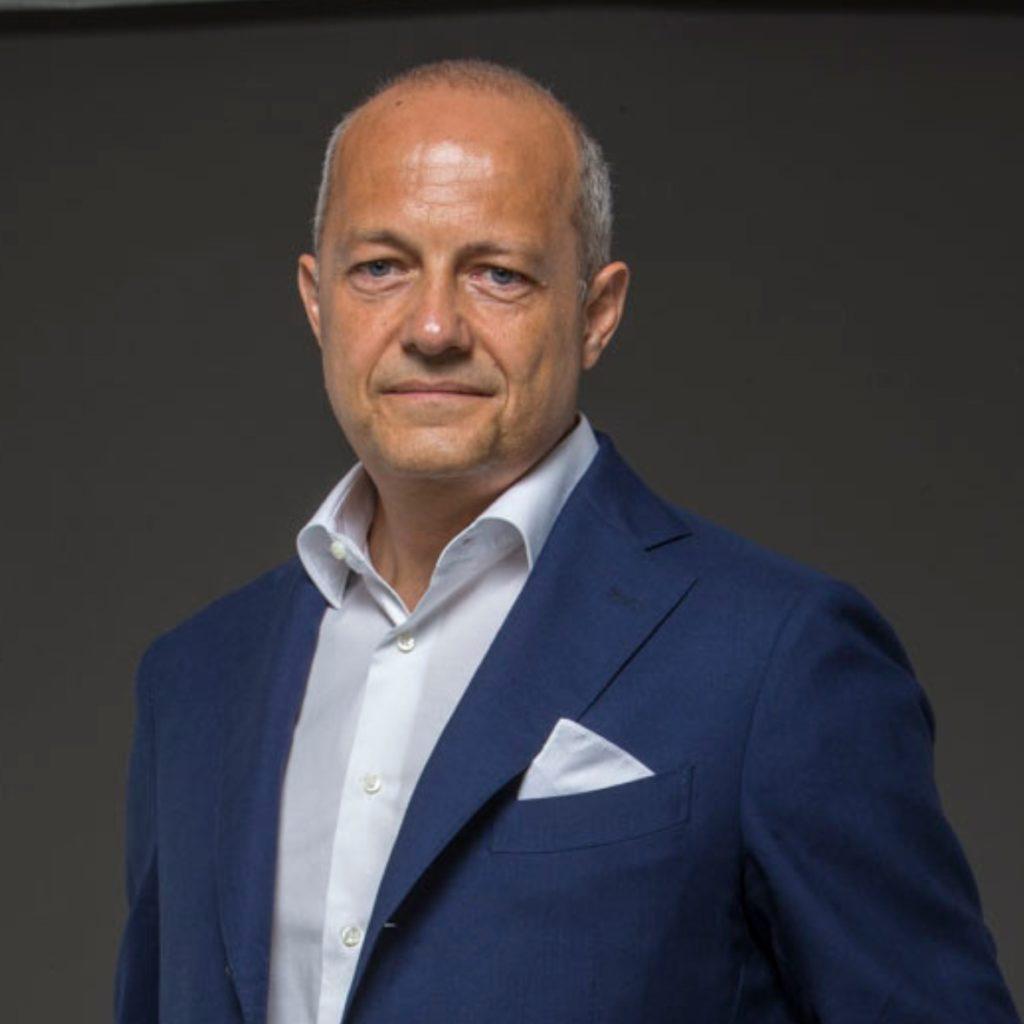
«La cybersecurity in ambito sanitario deve essere affrontata con una prospettiva diversa rispetto al passato. Non si tratta soltanto di proteggere reti e sistemi informatici, ma di garantire che dispositivi medicali, infrastrutture e servizi digitali possano continuare a funzionare in sicurezza. Un incidente informatico, in una struttura sanitaria, può avere conseguenze che vanno ben oltre la dimensione tecnologica. Per questo riteniamo fondamentale un approccio che integri monitoraggio continuo, prevenzione, capacità di risposta e competenze specialistiche. Il nostro obiettivo è accompagnare le organizzazioni sanitarie nella costruzione di un modello di sicurezza concreto, calibrato sulle loro esigenze e capace di evolvere insieme alle tecnologie», spiega Giuseppe Dominoni, amministratore delegato di Serenno e CISO di Stim Tech Group.
Serenno offre servizi di protezione
Accanto al Medical SOC, Serenno offre servizi di protezione di server, workstation, dispositivi ed email aziendali, attività di Threat Intelligence, monitoraggio del Dark Web, Brand Protection ed Early Warning. L’offerta comprende inoltre Security Audit & Assessment per l’analisi delle vulnerabilità e la valutazione dei rischi, servizi di Incident Response e Crisis Management per il contenimento delle minacce e il ripristino della sicurezza, oltre ad attività di Governance, Risk & Compliance, consulenza GDPR e Virtual CISO.
L’obiettivo è accompagnare ogni organizzazione in un percorso di protezione costruito sulle caratteristiche della propria infrastruttura, superando gli approcci standardizzati e considerando la sicurezza come un processo continuativo.
Ricerca e sviluppo delle competenze
La strategia di Serenno guarda anche alla ricerca e allo sviluppo delle competenze. In questa direzione si inserisce la partnership con Research Unit One (RUO), avviata per promuovere attività di alta formazione, ricerca applicata e nuove progettualità nei settori della cybersecurity, dell’intelligenza artificiale e della governance del rischio digitale.
La collaborazione integra le competenze tecnologiche e operative di Serenno con quelle scientifiche, giuridico-regolatorie e metodologiche di RUO. Tra gli obiettivi figurano lo sviluppo di modelli innovativi di sicurezza, tracciabilità, auditabilità e accountability, oltre alla possibilità di realizzare servizi integrati per organizzazioni complesse.
Particolare attenzione è dedicata anche alla protezione degli asset medicali e degli ambienti digitali interconnessi. La crescente diffusione di dispositivi connessi rende fondamentale avere una visione completa delle tecnologie presenti nelle strutture sanitarie, identificarne le vulnerabilità, monitorarne il comportamento e individuare tempestivamente eventuali anomalie. La capacità di controllare gli asset e gestire i rischi associati permette di ridurre le superfici di attacco e rafforzare la sicurezza di dispositivi, reti e sistemi, preservando la disponibilità delle tecnologie indispensabili per l’erogazione delle cure.
La sfida della sanità digitale non riguarda, quindi, soltanto l’introduzione di nuove tecnologie, ma anche la capacità di renderle sicure e affidabili nel tempo. Per le strutture sanitarie la cybersecurity deve diventare parte integrante della strategia organizzativa, un investimento nella resilienza e nella continuità dei servizi.
È questa la visione di Serenno: mettere insieme tecnologia, competenze e capacità di intervento per proteggere le infrastrutture sanitarie e contribuire a un sistema più sicuro e affidabile. Perché, quando si parla di sanità, la sicurezza informatica non riguarda soltanto la tecnologia. Riguarda, prima di tutto, la possibilità di continuare a curare.
Le notizie più lette su LaMiaFinanza






 ✨ Classifica generata dalla Agentic AI (REDAZIONE AI) di Datamoney.ch


 VIDEO INTERVISTE

 Motori

 REAL ESTATE
 LMF crypto
 LMF food
 LMF private markets
 LMF arte
 Legal
 LMF green

 media partner