









Come adeguarsi agli obblighi della NIS 2 tramite l’analisi di un caso pratico. A cura di DLA PIPER e Serenno Cybersecurity
NIS 2
Ne parleremo nel corso di un evento durante il quale i professionisti di DLA PIPER e Serenno Cybersecurity (a STIM Tech Group Company) guideranno i partecipanti attraverso un case study narrativo: la storia di un’azienda che scopre di rientrare nel perimetro NIS 2 e deve affrontare, in tempi rapidi, tutte le sfide legali, organizzative e tecniche per adeguarsi. Un racconto realistico, pensato per fornire strumenti immediatamente applicabili.
Per chi è utile?
Per chi opera in settori essenziali e vuole comprendere cosa cambia davvero, quali controlli aspettarsi e come trasformare un obbligo normativo in un percorso di resilienza digitale.

Serenno Cybersecurity è la Business Unit Verticale di STIM Tech Group. Grazie alle partnership con i più importanti technology vendor leader del settore offre soluzioni a 360° in ambito cybersecurity, accompagnando le imprese lungo percorsi efficaci di prevenzione e gestione del rischio Cyber. Combina le competenze in Enterprise Network, Physical & Infrastructure Security e IT Managed Services tipiche del portafoglio di STIM, affiancando lo scouting e la combinazione delle più evolute tecnologie di sicurezza per proteggere le infrastrutture IT (aziendali) e OT (industriali) dalle minacce cyber, fisiche e cyber-fisiche.
Maggiori informazioni e registrazione: https://lnkd.in/d8tppZYx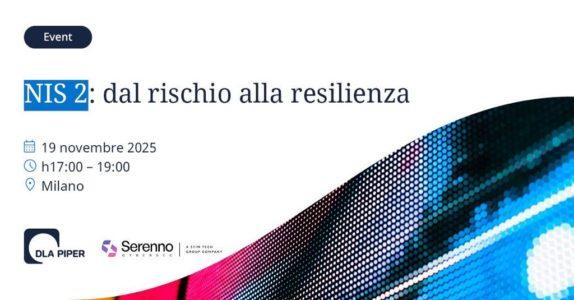

Obiettivi della NIS 2
Ricordiamo che l’obiettivo primario è stabilire «un livello comune elevato di cyber-sicurezza nella Unione» per i sistemi di rete e informazione. Inoltre, ampliare l’ambito di applicazione rispetto alla precedente direttiva (NIS 1) includendo più settori critici, migliorando la gestione del rischio, la cooperazione transnazionale e la segnalazione degli incidenti, armonizzando le prescrizioni nei vari Stati membri per evitare grandi disparità tra Paesi in termini di resilienza informatica e risposta agli attacchi.
Le notizie piu' importanti di finanza, economia e mercati, dritte nella tua inbox.
Obblighi principali per le entità soggette
Gestione del rischio informatico: adottare misure di gestione del rischio, sicurezza dei sistemi di rete e informazione, considerare anche la catena di fornitura (supply chain) e terze-parti.
Segnalazione degli incidenti: notificare alle autorità nazionali competenti incidenti che abbiano effetto significativo entro termini prestabiliti (ad esempio 24 h o comunque secondo normativa nazionale) e fornire report completi.
Cooperazione e informazione: gli Stati membri devono mettere in atto strategie nazionali di cyber-sicurezza, nominare autorità dedicate (CSIRTs, single point of contact), e partecipare a meccanismi di cooperazione transfrontaliera.
La direttiva estende il campo di applicazione a nuovi settori (tra cui amministrazioni pubbliche, trasporti, infrastrutture digitali, produzione di prodotti critici) e prevede criteri dimensionale-organizzativi (ad es. entità medie e grandi) per l’applicazione.
 Articolo pubblicato con l’ausilio del sistema di Redazione AI AGENTICA di Datamoney, e supervisione umana finale.
Le notizie più lette su LaMiaFinanza










 ✨ Classifica generata dalla Agentic AI (REDAZIONE AI) di Datamoney.ch

 VIDEO INTERVISTE
 Motori
 REAL ESTATE
 LMF crypto

 LMF food
 LMF private markets
 LMF arte
 Legal
 LMF green

