









Cybersecurity. PMI nel mirino, danni per 183 milioni lo scorso anno. Attacchi sempre più numerosi e più gravi
Cresce il cyber-crime, aumentano i costi diretti e reputazionali
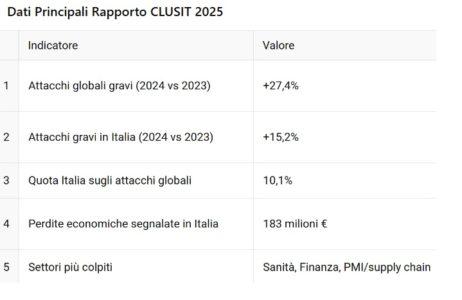
Il Rapporto CLUSIT 2025, presentato a Milano già il marzo scorso, offriva un quadro netto: la sicurezza informatica in Italia resta un punto debole. Nel 2024 gli attacchi gravi sono cresciuti del 15,2% rispetto all’anno precedente, portando il nostro Paese a rappresentare il 10,1% degli incidenti globali. A livello mondiale, l’aumento è stato del 27,4%, con il cyber-crime come matrice prevalente.

Attacchi sempre più numerosi e più gravi
Il Rapporto segnala non solo la crescita quantitativa, ma anche l’elevata gravità degli incidenti, spesso classificati come critici. Tra le tipologie più diffuse figurano ransomware, phishing mirato e compromissioni della supply chain.
La stima delle perdite dichiarate per gli incidenti segnalati in Italia ammonta a 183 milioni di euro nel 2024. Una cifra significativa, ma che secondo gli autori del rapporto rappresenta solo la “punta dell’iceberg”: i costi indiretti — perdita di dati, fermo attività, danni reputazionali — restano molto più elevati e difficili da quantificare.

Le PMI italiane, anello debole della catena
Particolarmente preoccupante il dato sulle micro, piccole e medie imprese. Molte, come emerge dalla survey condotta con DINTEC, ENEA, CNR e Camere di Commercio, hanno subito almeno un attacco, pur non disponendo di personale dedicato né di budget adeguati alla protezione IT.
Le notizie piu' importanti di finanza, economia e mercati, dritte nella tua inbox.
In assenza di misure strutturate, le PMI diventano terreno fertile per i cyber-criminali. Il rischio maggiore è che un attacco a un piccolo fornitore possa compromettere l’intera catena di fornitura.
Sanità e finanza sotto pressione
Tra i settori più esposti emerge la sanità, già nel mirino negli ultimi anni per la grande mole di dati sensibili trattati e la complessità delle infrastrutture digitali ospedaliere. Anche la finanza resta un target privilegiato: nel capitolo dedicato, realizzato con IBM, il Rapporto richiamava l’urgenza di rafforzare la resilienza digitale dei servizi finanziari europei.

Governance, formazione e tecnologie emergenti
Il CLUSIT indica sei direttrici prioritarie:
-
Collaborazione pubblico-privato per condividere standard e competenze.
-
Modelli di sicurezza accessibili per realtà a basso budget, come “security as a service”.
-
Formazione e cultura interna: l’errore umano resta uno dei principali vettori di attacco.
-
Approccio proattivo basato su threat intelligence.
-
Adeguamento normativo, con l’entrata in vigore della direttiva europea NIS2 che attribuisce responsabilità diretta al management.
-
Investimenti in AI e crittografia avanzata, indispensabili anche in prospettiva post-quantum.
Ci sono anche segnali positivi di reazione. Cresce l’attenzione delle istituzioni, si rafforza il ruolo dell’Agenzia per la Cybersicurezza Nazionale, e il tessuto imprenditoriale inizia a percepire la sicurezza digitale come fattore competitivo. Ma la strada è lunga. In un Paese in cui oltre il 90% del tessuto produttivo è costituito da PMI, la resilienza complessiva dipenderà dalla capacità di estendere gli strumenti di protezione anche alle realtà più piccole e meno strutturate.

 Articolo pubblicato con l’ausilio del sistema di Redazione AI AGENTICA di Datamoney, e supervisione umana finale.
Le notizie più lette su LaMiaFinanza










 ✨ Classifica generata dalla Agentic AI (REDAZIONE AI) di Datamoney.ch

 VIDEO INTERVISTE

 Motori

 REAL ESTATE
 LMF crypto
 LMF food
 LMF private markets
 LMF arte
 Legal
 LMF green

 media partner