









Governare il Rischio, Creare il Futuro. Domani a Milano il convegno SAFE
SAFE è il summit a porte chiuse dedicato al vertice italiano aziendale: il 5 novembre a Milano, a Palazzo Bovara

In un contesto di instabilità geopolitica, accelerazione tecnologica e pressione normativa crescente, il rischio non è più qualcosa da contenere. È la materia prima con cui i leader più capaci costruiscono vantaggio competitivo. SAFE 2026 nasce da questa convinzione: chi governa il rischio prima degli altri non si difende, costruisce.
Il programma
Il programma affronta tre agende distinte. L’agenda del valore e della finanza: M&A, private debt, litigation funding e class action come strumenti strategici. L’agenda della leadership e della governance: crisi del board, indagini interne, passaggio generazionale. L’agenda dell’innovazione: proprietà intellettuale, governance dell’AI e cyber risk come questioni di vertice. Ogni sessione è costruita attorno a domande concrete, non a risposte preconfezionate. Il pubblico è selezionato. Le conversazioni sono riservate. Gli incontri sono mirati. L’evento è su invito.
Probitor al SAFE
SAFE “Governare il Rischio, Creare il Futuro” si tiene il 5 novembre a Milano, a Palazzo Bovara. Alla prima edizione, il summit a porte chiuse organizzato da Leaders League, società del Groupe Ficade, riunisce CEO, consiglieri di amministrazione, CFO e General Counsel attorno a un’idea precisa: il rischio va compreso e trasformato in opportunità. Probitor è tra i main partner dell’evento e porta al summit un metodo per leggere l’esposizione dell’impresa sui fronti penale, fiscale, reputazionale e finanziario e tradurla in grandezze economiche.
Le notizie piu' importanti di finanza, economia e mercati, dritte nella tua inbox.

Il rischio cyber è uno dei terreni su cui questo metodo si misura: alle 17 l’avvocato Alessandro Parrotta, ideatore della piattaforma Probitor, interviene nel panel «Quando il cyber risk entra in sala consiglio: governance, responsabilità e continuità aziendale».
La piattaforma Probitor
Probitor è la piattaforma, oggetto di domanda di brevetto, che stima l’impatto economico di un evento prima che si verifichi. Sanzioni, risarcimenti, clienti persi e ricadute sul credito entrano in un unico scenario leggibile dal consiglio di amministrazione.
Così anche per un data breach. In Italia una violazione dei dati costa in media 3,55 milioni di euro. Il dato, contenuto nell’edizione 2026 del Cost of a Data Breach Report di IBM, segna un aumento rispetto ai 3,31 milioni dell’anno precedente. Il vettore d’ingresso più frequente è la compromissione di un fornitore, all’origine del 18% degli incidenti.
La media nazionale dice poco al singolo consiglio di amministrazione. Il costo effettivo di un incidente dipende dal settore, dalla natura dei dati coinvolti, dal regime sanzionatorio applicabile, dalla tenuta dei contratti e dalla reazione di clienti e finanziatori. Su scala globale, secondo lo stesso rapporto, quasi due terzi del conto si concentrano in due voci: la gestione dell’incidente e il business perso. Sono voci che nei bilanci compaiono a danno avvenuto.
La piattaforma di intelligenza giuridica
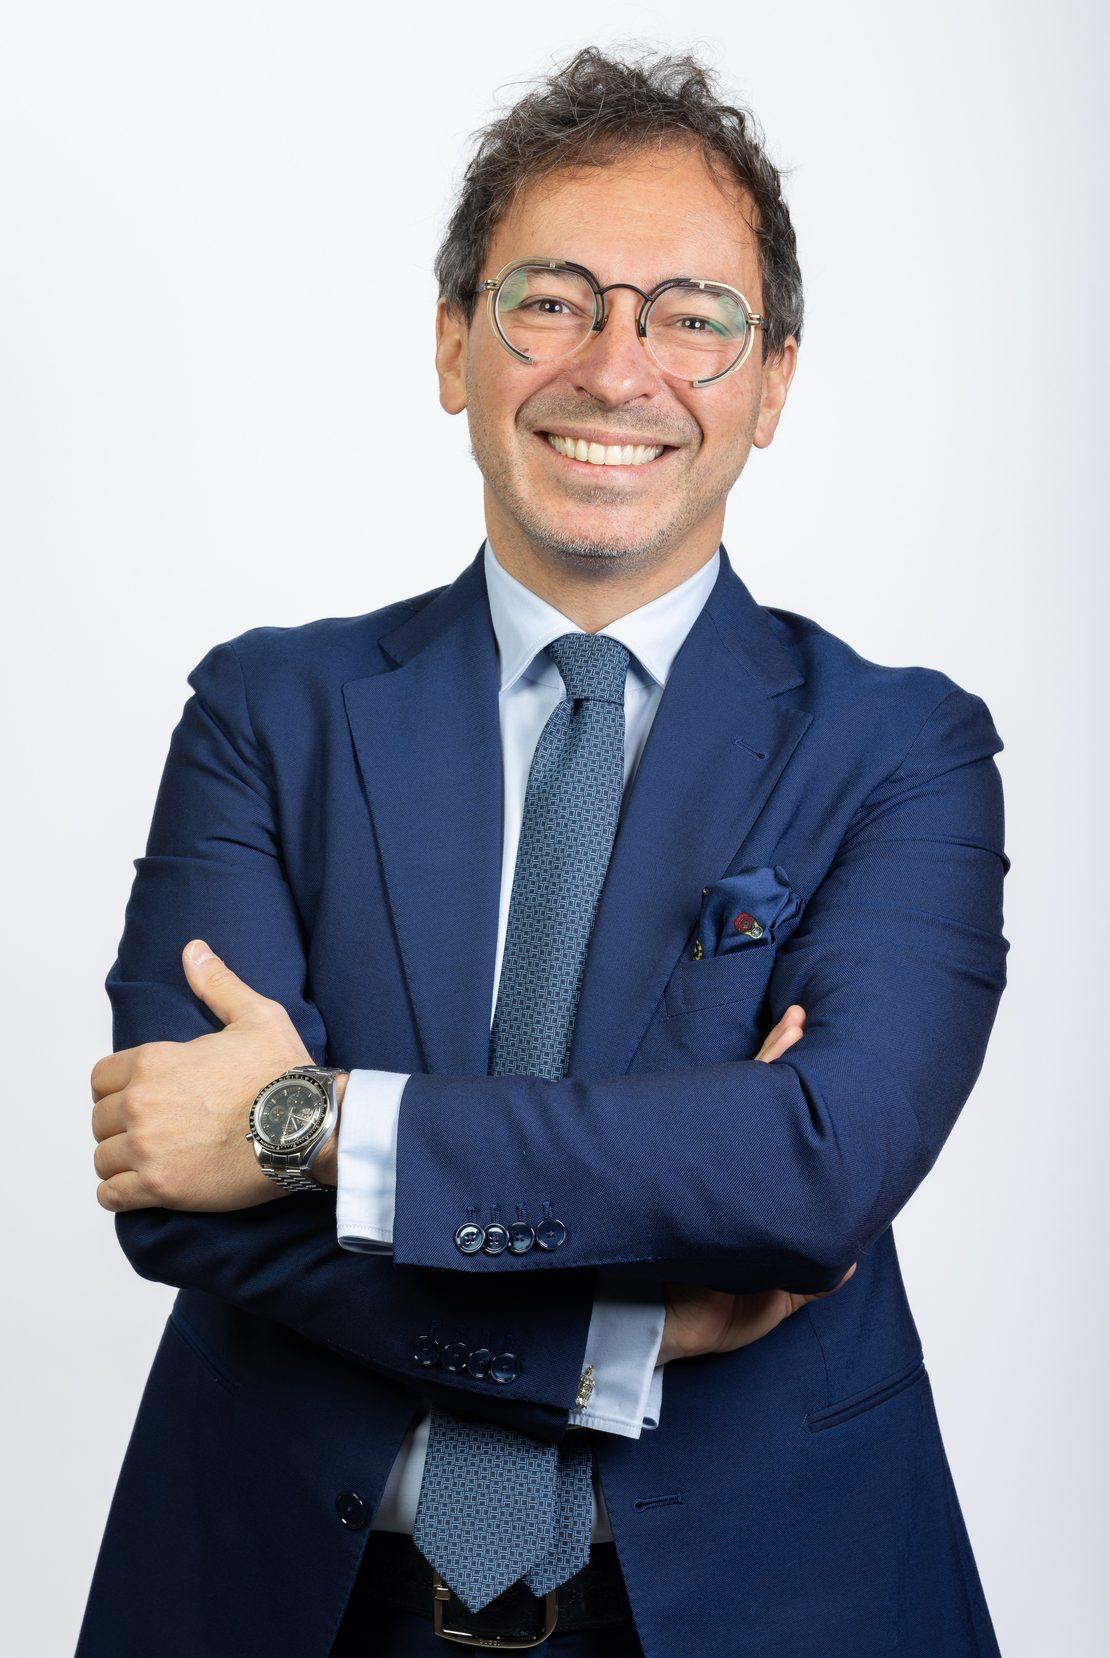
Su questo terreno interviene Probitor, piattaforma di intelligenza giuridica sviluppata a Torino da un team guidato dall’avvocato penalista Alessandro Parrotta, fondatore di AP Avvocati. Metodo, algoritmo e piattaforma sono oggetto di una domanda di brevetto depositata in Italia con l’assistenza di Jacobacci & Partners; depositati anche nome e marchio ma in tutto il Mondo. Lanciata a luglio, la piattaforma traduce l’esposizione penale, fiscale e reputazionale di un’impresa in un indice da 0 a 100, tracciabile fino alla fonte, e in una stima della perdita economica attesa tramite analisi di scenari. L’applicazione contempla il rischio cyber, oltre a tutti i rischi classificati dal WEF: il sistema calcola in via preventiva quanto potrebbe costare una violazione dei dati a una specifica impresa.

Tassonomie matematiche e giuridiche
Il calcolo parte dalle tassonomie matematiche e giuridiche su cui Probitor è costruito, tra cui privacy, responsabilità degli enti ex decreto 231, antiriciclaggio e le applica al profilo dell’impresa analizzata. Per ogni componente del danno la piattaforma elabora tre scenari, dal più favorevole al peggiore. Entrano nel conto le sanzioni del Garante, che il GDPR fissa fino a 20 milioni di euro o al 4% del fatturato mondiale. Si aggiungono quelle della disciplina NIS2, fino a 10 milioni o al 2% del fatturato per i soggetti essenziali, le richieste di risarcimento degli interessati, i costi di notifica e gestione della crisi. L’ultima voce è la più difficile da stimare: l’erosione reputazionale e i suoi effetti su contratti, affidamenti bancari e continuità operativa.
Il motore è un algoritmo matematico proprietario. Regole di calcolo e tassonomie derivano da anni di casistica giudiziaria e di compliance, e ogni valore resta verificabile risalendo alla fonte. «Un consiglio di amministrazione deve poter leggere il rischio cyber come legge un accantonamento: con un importo, una motivazione e una fonte» spiega l’avvocato Parrotta «Il nostro lavoro si è concentrato nel dare a quel numero la stessa solidità che pretendiamo quando costruiamo un modello 231».
La responsabilità degli amministratori
La questione tocca direttamente la responsabilità degli amministratori. La NIS2 attribuisce agli organi di gestione l’approvazione delle misure di sicurezza e ne fa discendere una responsabilità diretta, mentre il codice civile chiede assetti organizzativi adeguati alla natura dell’impresa. Una stima economica documentata consente di motivare le scelte: quanto investire in protezione, come dimensionare una copertura assicurativa, quali fornitori sottoporre a verifiche più stringenti. Lo stesso metodo si applica alle controparti, e la quota di incidenti originati nella catena di fornitura rende il punto concreto.
Per banche e intermediari il dato entra nell’istruttoria di credito. Un’impresa con un’esposizione cyber elevata e poco presidiata porta con sé un rischio che oggi raramente viene quantificato. Probitor lo esprime in grandezze familiari a un comitato crediti, cioè scenari, importi e possibili accantonamenti, e integra la valutazione finanziaria tradizionale lasciando intatto il giudizio dell’analista.
La piattaforma, operativa e non più solo un progetto, guarda oltre i confini nazionali: professionisti selezionati in Francia e Germania lavorano allo sviluppo di Probitor France e Probitor Germany, con tassonomie adattate ai rispettivi ordinamenti. La premessa resta quella enunciata dal suo ideatore al lancio: «La reputazione è una componente della solvibilità». Applicata ai dati, significa che una violazione si può governare nella misura in cui la si sa misurare.

 Articolo pubblicato con l’ausilio del sistema di Redazione AI AGENTICA di Datamoney, e supervisione umana finale.
Le notizie più lette su LaMiaFinanza










 ✨ Classifica generata dalla Agentic AI (REDAZIONE AI) di Datamoney.ch

 VIDEO INTERVISTE

 Motori

 REAL ESTATE
 LMF crypto
 LMF food
 LMF private markets
 LMF arte
 Legal
 LMF green

 media partner