









Quando un frigorifero diventa un bersaglio: cybersicurezza, intelligence e minacce ibride
Gli incidenti nei supermercati europei richiamano l’attenzione sui sistemi di controllo esposti a Internet. Per imprese e istituzioni, conoscere le vulnerabilità prima che vengano sfruttate è una responsabilità sempre più concreta.

a cura del Prof. Marco Bacini — Direttore del Master in Intelligence per la Sicurezza Nazionale e Internazionale – Università LUM
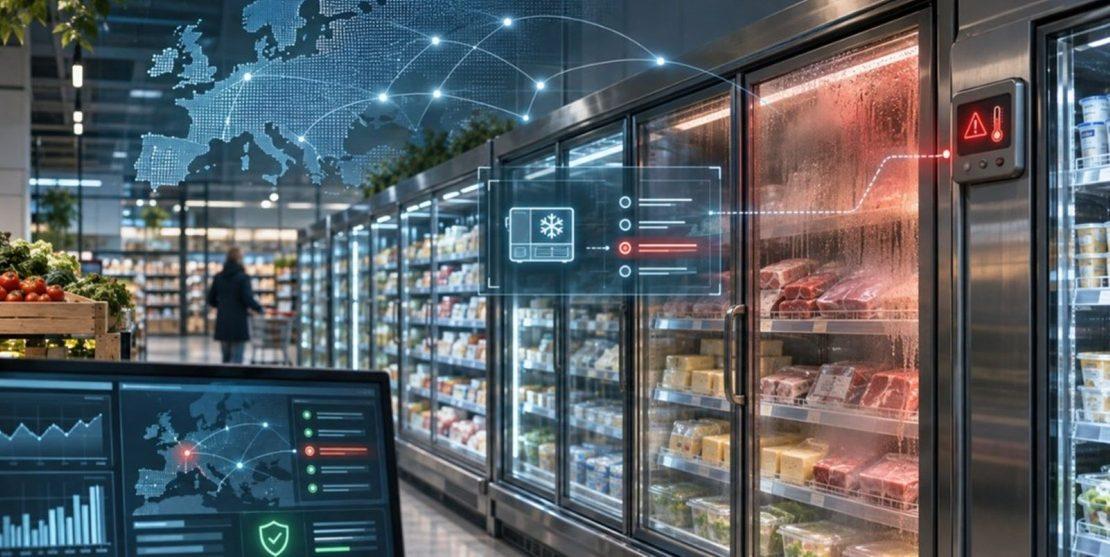
Alle quattro del mattino, mentre i supermercati sono chiusi, qualcuno modifica da remoto la temperatura dei banchi frigoriferi. Quando il personale arriva, parte degli alimenti deve essere sottoposta a verifica e può risultare ormai inutilizzabile. È la dinamica descritta dai responsabili di alcuni punti vendita siciliani colpiti dagli incidenti informatici dei giorni scorsi ed episodi analoghi sono stati segnalati in altri Paesi europei, dopo quelli registrati in Francia a ottobre. Il danno si manifesta nel negozio, tra merci deteriorate e impianti da ripristinare, ma la sua origine può trovarsi in una connessione di rete rimasta insufficientemente protetta.
Le violazioni avvenute in Italia
La Polizia postale sta verificando le violazioni avvenute in Italia e gli eventuali collegamenti con gli episodi esteri. L’Agenzia per la Cybersicurezza Nazionale ha richiamato gli operatori della distribuzione alimentare, della logistica e della refrigerazione industriale a controllare con urgenza i propri sistemi, perchè una tecnologia installata per agevolare la manutenzione può diventare la via attraverso cui interferire con un’attività economica. Le responsabilità e le finalità delle intrusioni restano oggetto di indagine.
Le notizie piu' importanti di finanza, economia e mercati, dritte nella tua inbox.
Per capire come sia possibile occorre guardare a ciò che si trova dietro un banco refrigerato. Sensori, controllori e software permettono di regolare la temperatura, programmare lo sbrinamento, ricevere allarmi e intervenire a distanza. Sono tecnologie operative, indicate con la sigla OT, dall’inglese Operational Technology, sistemi informatici che governano processi fisici e un supermercato può affidarli a manutentori esterni, magari attraverso una piattaforma comune a più punti vendita. Questa organizzazione migliora l’efficienza, a condizione che gli accessi siano controllati e che gli apparati vengano aggiornati.
Installazioni obsolete
Secondo le indicazioni diffuse dall’ACN già il 13 ottobre, tra i fattori di rischio osservati vi sono installazioni obsolete, interfacce di amministrazione esposte direttamente su Internet e protezioni inadeguate degli accessi. È utile distinguere i passaggi, un dispositivo raggiungibile dall’esterno può essere individuato attraverso una scansione della rete, anche automatizzata e la sua presenza nei risultati di una ricerca, da sola, non dimostra una compromissione. Il passaggio successivo è l’eventuale sfruttamento di una vulnerabilità o di credenziali insufficientemente protette. Se un soggetto privo di autorizzazione altera i parametri dell’impianto, l’azione costituisce un attacco informatico, anche quando si serve di funzioni amministrative già presenti nel dispositivo.

La dimensione dell’esposizione è stata misurata anche da ricercatori privati e già nell’agosto scorso, alcuni ricercatori avevano documentato vulnerabilità in alcune piattaforme utilizzate per il controllo della refrigerazione, poi affrontate dai produttori con aggiornamenti di sicurezza. Queste ricerche mostrano che il rischio era conoscibile e allo stato delle informazioni pubbliche, non consentono di stabilire quali specifiche falle siano state utilizzate in ciascuno degli incidenti recenti.
Per le imprese il problema è anche la sproporzione tra la semplicità di alcune modalità di ingresso e la gravità delle conseguenze. Una modifica delle impostazioni può interrompere la catena del freddo e provocare la perdita di prodotti, il fermo temporaneo di un punto vendita, spese di manutenzione e difficoltà nella distribuzione. Se il medesimo sistema di telecontrollo è utilizzato in più sedi, il problema può estendersi oltre il singolo esercizio e per la stessa ragione, ciò che oggi osserviamo nei supermercati merita attenzione anche in magazzini, stabilimenti alimentari, strutture sanitarie e altri luoghi nei quali la refrigerazione è indispensabile.
Le minacce ibride
Questa esposizione interessa da vicino la sicurezza economica e aiuta a comprendere il significato delle minacce ibride, operazioni informatiche, pressioni economiche, campagne di disinformazione e altre attività ostili che possono essere combinate per condizionare le decisioni di un Paese, indebolirne i servizi o incidere sulla fiducia collettiva. Le infrastrutture civili offrono possibili bersagli proprio perché sostengono la vita quotidiana. Colpire una catena logistica o rendere inaffidabile un servizio essenziale può produrre effetti che vanno ben oltre il costo immediato dell’incidente.
Sarebbe scorretto, però, qualificare gli episodi dei supermercati come un’operazione di guerra ibrida già dimostrata e per arrivare a una simile conclusione servono elementi sull’identità degli autori, sulle motivazioni, sul coordinamento e sugli obiettivi perseguiti. Una vulnerabilità può essere sfruttata da un criminale opportunista, da un gruppo organizzato o da altri soggetti con finalità differenti. Tecniche simili possono lasciare tracce comparabili, e l’intelligence deve lavorare proprio su queste distinzioni, separando le evidenze dalle ipotesi e assegnando a ciascuna valutazione un grado di attendibilità proporzionato alle fonti disponibili.
Per valutare questi rischi serve un approccio intelligence, prima di decidere come proteggere un’organizzazione bisogna sapere che cosa possiede, da quali tecnologie dipende, quali collegamenti mantiene con l’esterno e quali minacce la riguardano davvero. L’intelligence raccoglie informazioni, ne verifica la qualità, le mette in relazione e le trasforma in conoscenza utile per chi deve prendere decisioni. Applicata all’ambiente digitale, la cyber intelligence studia vulnerabilità, tecniche e comportamenti degli aggressori, segnali di compromissione e possibili evoluzioni del rischio. Il suo contributo consiste anche nel riconoscere in tempo ciò che merita un intervento prioritario.
La cybersicurezza
La cybersicurezza comprende le difese tecniche e organizzative, aggiornamenti, controllo degli accessi, separazione delle reti, monitoraggio, gestione degli incidenti e continuità operativa. La cyber intelligence aiuta a orientare queste attività sulla base delle minacce osservate e delle conseguenze possibili. Le due competenze devono dialogare stabilmente. Un inventario degli apparati, per esempio, diventa molto più utile quando viene confrontato con le vulnerabilità note e con le informazioni sulle modalità di sfruttamento già rilevate altrove. Allo stesso modo, una segnalazione tecnica acquista significato quando chi la riceve sa quali processi produttivi dipendono dal sistema interessato.

Pensiamo a un gruppo della grande distribuzione che gestisca decine di punti vendita. Conoscere gli apparati di telecontrollo raggiungibili da Internet, sapere quali versioni software utilizzano e verificare a chi siano affidate le credenziali di manutenzione permette di individuare debolezze prima di un accesso abusivo. L’analisi deve poi considerare quali impianti potrebbero essere compromessi insieme, quali prodotti sarebbero a rischio e in quanto tempo il servizio potrebbe essere ripristinato. Un’attività di scansione svolta in modo autorizzato, unita all’analisi delle minacce e a verifiche periodiche, offre elementi concreti per stabilire priorità di intervento.
La responsabilità della protezione è però spesso frammentata, l’azienda possiede l’impianto, il fornitore installa il controllore, una società esterna cura la manutenzione, il reparto informatico gestisce la connessione. Quando i compiti sono distribuiti tra più soggetti, può accadere che nessuno abbia una visione completa degli accessi aperti verso l’esterno. Servono quindi accordi chiari, credenziali individuali, verifiche sugli account ancora attivi e procedure condivise per gli aggiornamenti e per la risposta agli incidenti. La sicurezza di una filiera dipende anche dalla qualità di questi rapporti, molto prima che si renda necessario intervenire durante un’emergenza.
Le misure urgenti
Dopo gli incidenti francesi, il 13 ottobre l’ACN aveva già diffuso un bollettino con misure urgenti per gli operatori della filiera del freddo chiedendo di verificare l’esposizione dei sistemi, proteggere gli accessi remoti, segregare le reti, controllare gli account privilegiati, aggiornare o sostituire i dispositivi fuori supporto. La conoscenza del rischio, dunque, era disponibile prima degli episodi più recenti. La vera difficoltà, per molte organizzazioni, consiste nel far arrivare quell’informazione alle persone competenti e trasformarla rapidamente in controlli e decisioni. La prevenzione comincia da questa capacità di risposta. Per le imprese, comprese quelle di dimensioni medio-piccole, significa portare il rischio digitale all’attenzione di chi governa investimenti, forniture e processi. Anche un impianto acquistato anni prima può influire sulla continuità dell’attività e sulla reputazione aziendale. Chiedersi chi possa collegarsi da remoto, quando sia stato effettuato l’ultimo aggiornamento o come si possa lavorare in caso di guasto dovrebbe diventare una prassi ordinaria di gestione. Gli strumenti tecnici sono importanti, ma richiedono competenze, responsabilità riconoscibili e una direzione aziendale capace di valutarne il significato economico.
La diffusione di una cultura dell’intelligence passa anche dalla formazione perchè abitua a distinguere un dato verificato da una congettura, a valutare l’affidabilità delle fonti, a considerare spiegazioni alternative e a formulare decisioni in condizioni di incertezza. Nel campo della cyber intelligence questo metodo incontra l’analisi tecnica e la conoscenza dei processi produttivi. È un patrimonio di competenze da diffondere tra dirigenti, tecnici e responsabili della sicurezza, perché il rischio informatico coinvolge ormai persone e funzioni che in passato ne avvertivano appena la presenza.
La vicenda dei supermercati europei rende visibile un problema che spesso resta nascosto nei registri tecnici, una vulnerabilità esposta può essere scoperta attraverso strumenti accessibili a molti soggetti, e il suo sfruttamento può compromettere in poche ore merci, servizi e fiducia. Quando l’esposizione è conoscibile, individuarla tempestivamente diventa un dovere di buona amministrazione e una misura di tutela economica e l’intelligence produce valore quando consente di decidere prima che un rischio conosciuto si trasformi in un danno. Diffondere questa consapevolezza, nelle istituzioni come nelle imprese, significa rafforzare una parte concreta della sicurezza del Paese.

 Articolo pubblicato con l’ausilio del sistema di Redazione AI AGENTICA di Datamoney, e supervisione umana finale.
Le notizie più lette su LaMiaFinanza










 ✨ Classifica generata dalla Agentic AI (REDAZIONE AI) di Datamoney.ch


 VIDEO INTERVISTE

 Motori

 REAL ESTATE
 LMF crypto
 LMF food
 LMF private markets
 LMF arte
 Legal
 LMF green

 media partner