









Andrea Stecconi: il rischio cyber minaccia la continuità aziendale
La notizia in sintesi
- Stecconi cita Clusit: nel 2025 oltre 5.000 incidenti cyber gravi nel mondo, 507 in Italia.
- Per il CEO di Execus, il rischio cyber riguarda continuità operativa, reputazione e capacità di generare valore.
- Stecconi richiama la NIS2 e la responsabilità degli organi di gestione nelle decisioni sul rischio informatico.
- La sua analisi collega tempi di ripristino, investimenti nella sicurezza e controllo dell’autonomia degli agenti AI.
 Riassunto generato da Redazione AI AGENTICA di Datamoney.ch
Quanto può restare ferma un’impresa dopo un attacco informatico? È la domanda che Andrea Stecconi, CEO di Execus, mette al centro della propria analisi sul rischio cyber: per il manager, proteggere sistemi e dati non basta se l’azienda non conosce i tempi necessari a riprendere produzione e servizi. Nel suo intervento cita il Rapporto Clusit 2026: nel 2025 gli incidenti cyber gravi registrati nel mondo hanno superato quota 5.000, con un aumento del 49% sull’anno precedente. In Italia ne sono stati rilevati 507, in crescita del 42%.

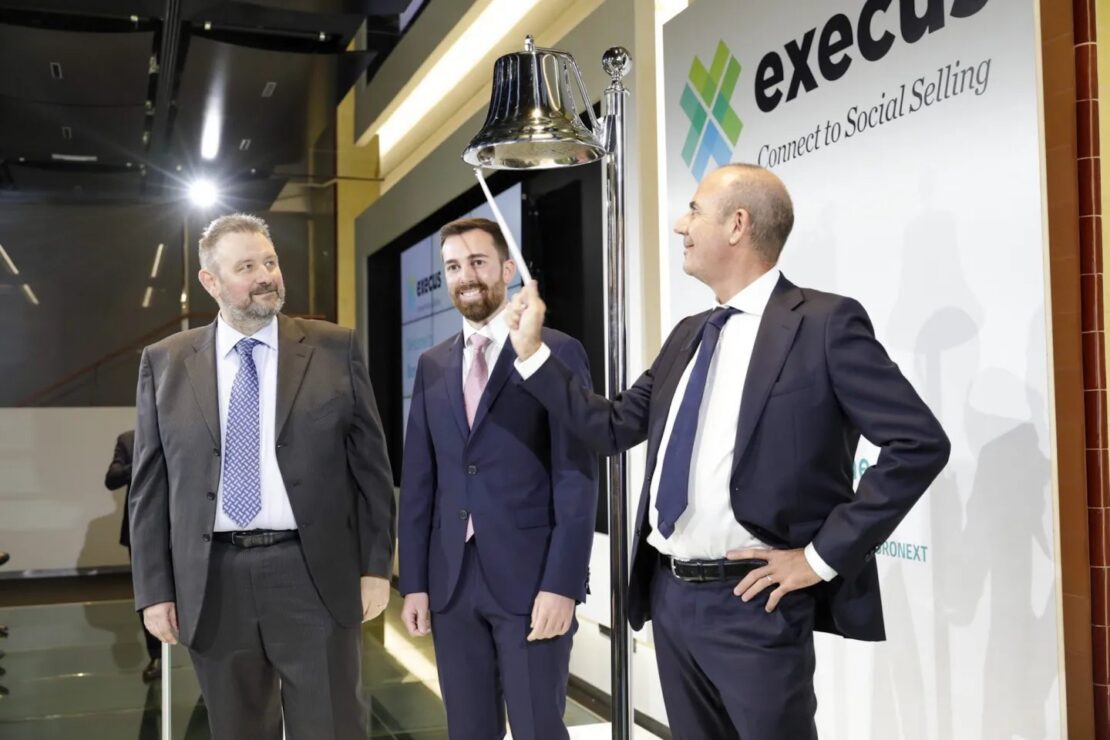
La lettura del CEO della MarTech, quotata su Euronext Growth Milan dal 4 agosto 2023, riguarda soprattutto le decisioni aziendali. Secondo Stecconi, l’accelerazione impressa dall’intelligenza artificiale agli attacchi e alla difesa impone di valutare la sicurezza attraverso le conseguenze di un’interruzione: processi bloccati, rapporti con clienti e fornitori, reputazione e capacità di produrre valore.
Il tempo di ripartenza come misura del rischio
Per Stecconi, dotarsi di strumenti di protezione non equivale a conoscere la propria capacità di recupero. Anche un’organizzazione provvista di backup, monitoraggio e procedure può non avere verificato quali attività si fermerebbero se una parte dell’infrastruttura diventasse indisponibile, né quanto richiederebbe il ritorno alla piena operatività.
La distinzione proposta dal manager è tra un tempo di ripristino previsto e uno effettivamente verificato. Nella sua analisi, la resilienza informatica affianca la prevenzione e sposta l’attenzione sulla capacità di individuare un incidente, limitarne gli effetti e riattivare i processi. Le dipendenze da cloud, applicazioni esterne, fornitori e infrastrutture condivise rendono inoltre insufficiente, a suo giudizio, una valutazione circoscritta ai soli sistemi interni.
Le notizie piu' importanti di finanza, economia e mercati, dritte nella tua inbox.

Il punto di partenza diventa quindi identificare le attività essenziali e stabilire per quanto tempo l’impresa possa sostenerne l’interruzione. Secondo Stecconi, è su queste verifiche che devono poggiare le scelte di protezione e continuità, anziché sul solo numero di strumenti installati o di attacchi respinti.
Investimenti e responsabilità del consiglio di amministrazione
Stecconi richiama la NIS2 come il passaggio che ha già collocato la gestione del rischio informatico tra le responsabilità degli organi di gestione. Nella sua lettura, le possibili ricadute sulla produzione, sui dati e sulla catena dei fornitori impediscono di considerare la cybersecurity un ambito affidato prevalentemente all’IT o al responsabile della sicurezza informatica, il CISO.
Il ruolo del consiglio di amministrazione, precisa il CEO di Execus, non consiste nel sostituire gli specialisti. Consiste nel trasformare la valutazione del rischio in scelte aziendali: «Il compito del board non è naturalmente sostituirsi alle competenze tecniche, è fare in modo che la valutazione del rischio possa tradursi in decisioni su investimenti, priorità e responsabilità e, soprattutto, che alcune di queste decisioni siano state prese prima che si verifichi un incidente.»

L’AI accelera attacchi e difese
Per spiegare la compressione dei tempi, Stecconi cita Mythos Preview, modello di Anthropic che avrebbe impiegato dodici minuti per passare dall’analisi di una vulnerabilità N-day a una dimostrazione funzionante. L’esempio serve al manager per descrivere come l’automazione possa ridurre il lavoro e le competenze necessari a preparare un attacco, ampliando gli obiettivi esaminabili.
La stessa tecnologia, osserva Stecconi, può aiutare a trovare e correggere difetti nel software. Nel suo intervento richiama l’annuncio di Mozilla dell’aprile 2026: 271 vulnerabilità corrette in Firefox, individuate con il supporto dell’AI, di cui 180 classificate ad alta gravità. Alcune, riferisce il manager, erano presenti nel codice da oltre un decennio.
Agenti autonomi, controlli da definire prima
Un ulteriore fronte riguarda gli agenti AI, descritti da Stecconi come sistemi capaci non soltanto di generare risposte, ma di usare strumenti, accedere ad applicazioni e svolgere attività articolate. Secondo il manager, questa autonomia richiede autorizzazioni definite, tracciabilità delle azioni e procedure che stabiliscano quando coinvolgere una persona.
Per il CEO di Execus, il medesimo criterio deve guidare l’impiego dell’AI nella difesa informatica: interventi più rapidi devono restare controllabili e verificabili. La priorità che indica alle imprese è perciò preparare insieme il recupero dopo un incidente e le regole per i sistemi autonomi, assegnando responsabilità e risorse prima dell’emergenza, non durante il fermo delle attività.
 Articolo pubblicato con l’ausilio del sistema di Redazione AI AGENTICA di Datamoney, e supervisione umana finale.
Le notizie più lette su LaMiaFinanza









 ✨ Classifica generata dalla Agentic AI (REDAZIONE AI) di Datamoney.ch


 VIDEO INTERVISTE
 Motori
 REAL ESTATE
 LMF crypto

 LMF food
 LMF private markets
 LMF arte
 Legal
 LMF green

 media partner