









GDPR: la vera sfida non è rispettare le regole, ma governare il rischio. Intervista all’avv. Alessandro Bertasi
— di Claudio Bonato —
L’avvocato Alessandro Bertasi: “La compliance non è burocrazia, ma uno strumento di prevenzione del rischio e di crescita aziendale”.

Negli ultimi anni il GDPR ha cambiato radicalmente il modo in cui le imprese sono chiamate a gestire i dati personali. Ma, a distanza di tempo dall’entrata in vigore del Regolamento europeo, permane un equivoco diffuso: molte aziende continuano a considerare la privacy un insieme di adempimenti burocratici, quando invece rappresenta un elemento centrale della governance aziendale, della gestione del rischio e della tutela del patrimonio informativo.
L’evoluzione tecnologica, la crescente digitalizzazione dei processi, la diffusione dell’intelligenza artificiale e l’aumento delle minacce informatiche stanno infatti rendendo sempre più evidente come la conformità normativa non possa limitarsi alla predisposizione di documenti standardizzati. Oggi il GDPR richiede un’organizzazione capace di dimostrare, in ogni momento, di aver costruito un sistema realmente idoneo a proteggere i dati personali.
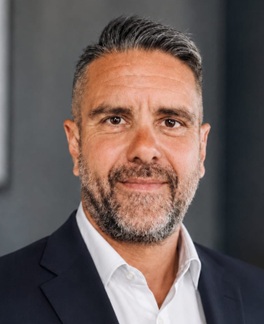
Ne parliamo con l’avvocato Alessandro Bertasi, esperto in materia di protezione dei dati personali, secondo il quale la compliance privacy deve essere interpretata come uno strumento di prevenzione del rischio e di crescita dell’impresa.
Avvocato Bertasi, molte aziende ritengono di essere conformi al GDPR perché hanno predisposto l’informativa privacy o il registro dei trattamenti.
È davvero così?
“Questo è probabilmente l’errore più frequente. Il GDPR viene ancora percepito come un insieme di documenti da compilare e archiviare, mentre il legislatore europeo ha introdotto un principio molto più ampio: quello dell’accountability, cioè della responsabilizzazione del titolare del trattamento.
Mi spiego meglio: essere conformi significa conoscere perfettamente quali dati vengono trattati, per quali finalità, chi può accedervi, dove vengono conservati, per quanto tempo e con quali misure di sicurezza vengono protetti. Tutto questo richiede un vero modello organizzativo, non semplicemente della documentazione.”
Da dove parte, concretamente, un percorso di adeguamento?
“Il primo passo è una Gap Analysis, cioè una fotografia dell’organizzazione aziendale. Si analizzano i processi interni, i flussi informativi, le modalità di raccolta, l’utilizzo e la conservazione dei dati personali e quindi si individuano eventuali criticità.
Successivamente vengono mappati tutti i trattamenti, identificati i soggetti coinvolti (titolari, responsabili, personale autorizzato, amministratori di sistema e fornitori) e definite le rispettive responsabilità.
Solo dopo questa fase è possibile predisporre una documentazione realmente coerente con l’attività dell’impresa che comprenda: registro dei trattamenti, informative, procedure interne, gestione dei data breach, politiche di conservazione dei dati, regolamenti aziendali, nomine dei responsabili del trattamento, programmi di formazione del personale e tutti gli altri strumenti previsti dalla normativa.”
Lei insiste molto sul fatto che i documenti standard non siano sufficienti. Perché?
“Perché ogni azienda è diversa. Cambiano i processi, le tecnologie utilizzate, il personale, i rapporti con clienti e fornitori e di conseguenza, cambiano anche i rischi.
Affidarsi a modelli preconfezionati significa ignorare proprio il principio sul quale si fonda il GDPR: ogni organizzazione deve dimostrare di aver analizzato la propria realtà e di aver adottato misure adeguate ai rischi specifici. La compliance non può essere standardizzata.”
Tra gli strumenti previsti dal GDPR, uno dei più importanti è la Valutazione d’Impatto sulla Protezione dei Dati, la cosiddetta DPIA. Perché riveste un ruolo così strategico?
“Sebbene non espressamente prevista come necessaria dalla normativa, la DPIA rappresenta il massimo livello della cultura della prevenzione introdotta dal GDPR.
La DPIA non è un documento burocratico, ma un’analisi preventiva dei rischi. Consente di valutare le finalità del trattamento, le categorie di dati coinvolte, le tecnologie utilizzate, i possibili impatti sui diritti delle persone e le misure necessarie per ridurre tali rischi.
Una DPIA ben costruita permette non solo di rispettare un preciso obbligo normativo quando previsto, ma anche di prevenire contestazioni dell’Autorità Garante, ridurre il rischio di violazioni dei dati personali e documentare in modo oggettivo le valutazioni effettuate dall’azienda.
In molti casi costituisce anche uno strumento particolarmente efficace sotto il profilo probatorio, perché dimostra che il titolare del trattamento ha adottato tutte le misure ragionevolmente esigibili per prevenire possibili eventi dannosi.”
Qual è il valore aggiunto di una consulenza svolta da un avvocato esperto in materia di privacy, rispetto a una consulenza esclusivamente tecnica?
“La protezione dei dati personali è certamente una materia tecnica, ma prima ancora è una materia giuridica.
Le competenze informatiche sono fondamentali per la sicurezza dei sistemi, delle reti e delle infrastrutture digitali. Tuttavia il GDPR disciplina diritti, obblighi e responsabilità.
L’approccio dell’avvocato consiste nel predisporre documenti che siano non solo conformi alla normativa, ma anche idonei a tutelare concretamente l’impresa in caso di ispezioni del Garante, richieste di risarcimento, contenziosi civili o persino procedimenti penali.
L’esperienza maturata nel contenzioso permette infatti di progettare oggi un sistema documentale che, domani, potrebbe rappresentare uno degli elementi decisivi per dimostrare la correttezza dell’operato aziendale.
Naturalmente l’approccio migliore rimane quello multidisciplinare, dove competenze legali, organizzative e informatiche lavorano insieme.”
Il tema della privacy si intreccia sempre più con intelligenza artificiale e cybersicurezza. Come cambia il lavoro delle imprese?
«Oggi privacy, cybersicurezza e intelligenza artificiale sono aspetti inseparabili.
Ogni progetto di digitalizzazione comporta il trattamento di grandi quantità di dati personali. L’intelligenza artificiale offre enormi opportunità, ma può incidere profondamente sui diritti delle persone, soprattutto quando vengono utilizzati sistemi di profilazione, decisioni automatizzate o analisi di dati particolarmente sensibili.
Parallelamente cresce il peso della cybersicurezza, che richiede adeguate misure tecniche e organizzative e una governance sempre più strutturata.
Le aziende devono quindi adottare una visione unitaria della gestione delle informazioni: non basta proteggere il dato personale, occorre tutelare l’intero patrimonio informativo, integrando privacy, sicurezza informatica, continuità operativa, gestione degli incidenti, controllo dei fornitori e utilizzo responsabile delle nuove tecnologie.
Anche in questo contesto la DPIA assume un ruolo centrale, perché obbliga le organizzazioni a fermarsi prima di introdurre una nuova tecnologia e a chiedersi quali conseguenze potrebbe produrre sulle persone e quali misure adottare per prevenirne i rischi.”
In definitiva, quale dovrebbe essere oggi la visione delle imprese rispetto al GDPR?
“La privacy non deve essere considerata un costo o un vincolo burocratico. Se costruito correttamente, un sistema di gestione dei dati personali rafforza l’organizzazione aziendale, aumenta la fiducia di clienti e partner commerciali, migliora la reputazione dell’impresa e riduce sensibilmente il rischio di sanzioni, contenziosi e danni reputazionali.
Il ruolo del consulente privacy e in particolare dell’avvocato, è proprio quello di accompagnare l’imprenditore in questo percorso, trasformando gli obblighi normativi in un’opportunità di crescita, di prevenzione del rischio e di maggiore competitività.”
Le notizie più lette su LaMiaFinanza








 ✨ Classifica generata dalla Agentic AI (REDAZIONE AI) di Datamoney.ch


 VIDEO INTERVISTE
 Motori
 REAL ESTATE
 LMF crypto

 LMF food
 LMF private markets
 LMF arte
 Legal
 LMF green

